概述
为了保障您存储在 BOS 中数据的高安全性,我们为您提供了丰富的多级权限管理能力。BOS的权限体系分为如下三级:
-
Bucket 标准权限:业界常见的权限设置,分为私有、公共读和公共读写
-
粗粒度自定义权限:较标准权限更细粒度的权限,可对指定用户设置 READ、LIST、WRITE、FULL_CONTROL 和 MODIFY 权限,并可以指定该权限可访问的资源,以及指定具有该权限的 IP 地址和 Referer 白名单等
-
细粒度自定义权限:BOS 提供的 API 级别细粒度自定义权限。可设置的 API 类别包括 GetBucket、GetObject、PutObject、DeleteObject 在内的共 18 种。您可以对每种类别自定义相应的访问权限。
设置Bucket读写权限
-
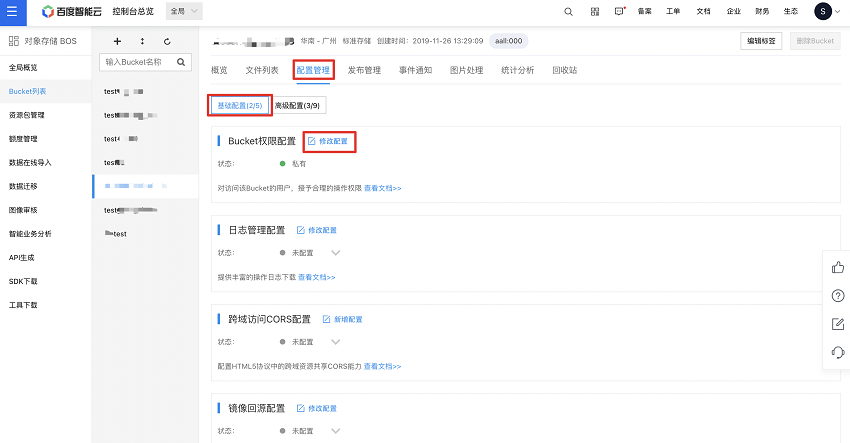
登录 对象存储 BOS 管理控制台。
-
在左侧 Bucket 列表中,选择需要设置权限的 Bucket,点击 Bucket 名称进入 Bucket 管理目录。
-
在上方导航栏选择 配置管理 页签。
-
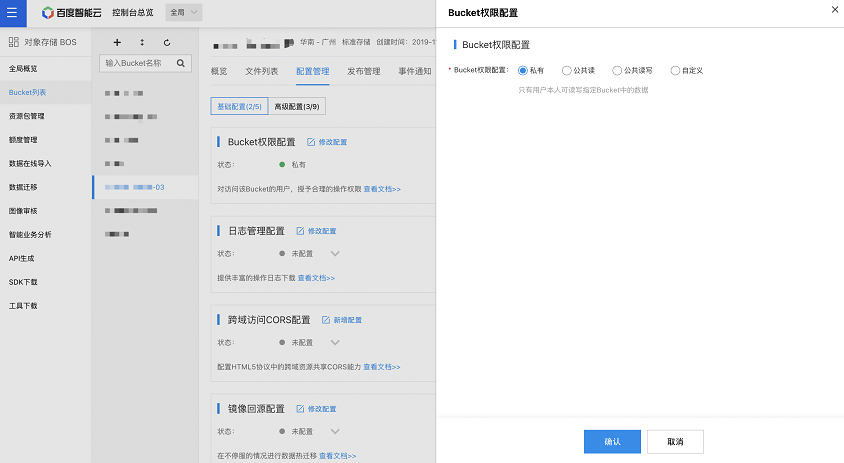
在 配置管理 页面中选择 基础配置,在 Bucket 权限配置 区域点击 修改配置 对该 Bucket 的权限进行配置。
-
可将 Bucket 设置为私有、公共读和公共读写,更多需求可选择自定义权限,点击 “添加自定义授权” 添加。
-
在弹出的 添加自定义权限 表单中,填写对应项进行授权。
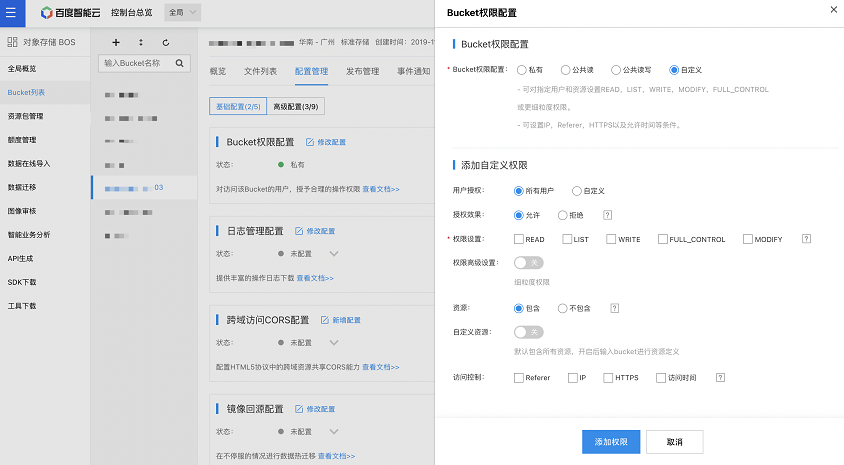
对于自定义权限的相关配置流程,可以参考下表进行操作。
|
配置名称
|
配置描述
|
|
用户授权
|
-
所有用户:指该配置对所有用户生效
-
自定义:指该配置对指定用户生效。当选择 "自定义" 之后,您需要输入希望指定的用户 ID,用户 ID 可以在用户中心 查看。同时,BOS 支持同时设置多个用户 ID,每个用户 ID 分行填写即可(每行末尾不需要标点符号分隔)。若希望对全部用户生效,可以填写"*"(最多支持填写 1 个"*")。您也可以填入AuthenticatedUsers,代表授权给所有百度智能云注册用户
|
|
授权效果
|
-
用于设置授权用户的操作效果。若选择 "允许",那么将配置的权限以 "允许" 的效果授予用户;若选择 "拒绝",那么将配置的权限以 "拒绝" 的效果授予用户
|
|
授权配置
|
-
粗粒度自定义权限:包括READ、LIST、WRITE、MODIFY、FULL_CONTROL权限
-
细粒度自定义权限:用户可通过点击"高级设置",展开细粒度权限列表,可按需勾选一个或多个,组合成新的自定义权限
-
细粒度和粗粒度权限 READ、LIST、WRITE、FULL_CONTROL、MODIFY 间互不影响,可同时授权
-
粗粒度权限的优先级高于细粒度权限。如果既配了粗粒度权限又配了细粒度权限,粗粒度权限会覆盖细粒度权限,以粗粒度为主。您可以根据自身需求对粗粒度权限和细粒度权限进行组合
|
|
资源
|
-
指定该权限作用的资源范围。
-
其中 “包含” 的应资源即生效的资源范围。资源必须以 Bucket 名称开始;资源如果只有 1 个斜杠,不能以斜杠结尾,应以通配符 "*" 结尾;资源可以设置多个,每行 1 个且每行以通配符结尾,示例:`myBucket, myBucket/*,myBucket/myfolder/object*`。若资源留空,则等同于 "Bucket名称"。
-
其中 “不包含” 的资源表示对指定范围之外的 Object 设置权限,配置填写方式同 "包含" 相同。如果选择了 “不包含” 但填写设置为空,相当于未配置。此时采用默认配置,即 Bucket 自身和 Bucket 内全部 Object。
|
|
访问控制
|
-
Referer:设定 Referer 白名单。每个 Referer 以换行符分隔,每个Referer 最多支持一个通配符 `*`。同时可以勾选是否允许Referer 为空。选择 “允许 Referer 为空” 时,HTTP 请求中带白名单中的 Referer 和空 Referer 都允许访问;选择 “不允许 Referer 为空” 时,HTTP 请求只有带白名单的 Referer 可以访问,空 Referer 不允许。
-
IP地址:指定拥有该权限的 IP 地址列表,使用 CIDR 方式对 IP 进行标识。IP 地址可以设置多个,每行 1 个,且每行最多 1 个通配符`*`,并以`.*`结尾。示例:`192.168.1.*`或
`192.168.0.1/24`
`192.168.0.100`
`192.168.*`
-
https 协议:白名单仅支持 http 和 https 协议。若您需要使用 https 协议,您需要勾选该选项
-
访问时间:BOS 支持对该自定义权限设置访问时间,您可以在访问时间中设置最小时间和最大时间
-
VPC:BOS 支持对该自定义权限设置 VPC 级别访问控制,您可以设置允许或禁止某个 VPC 访问您的 Bucket
|
说明:
-
若希望根据 IP 地址进行访问控制,您需要使用 Bucket 官方域名或者未开启 CDN 加速的自定义域名进行访问。若您使用 CDN 官方域名,或使用开启 CDN 加速的自定义域名访问 BOS,此时 IP 设置将无效。
-
VPC 级别访问控制目前仅在华北-保定和华东-苏州区域通过白名单开放,若您需要使用,请提交工单联系我们。
-
单击 确定 完成配置。
-
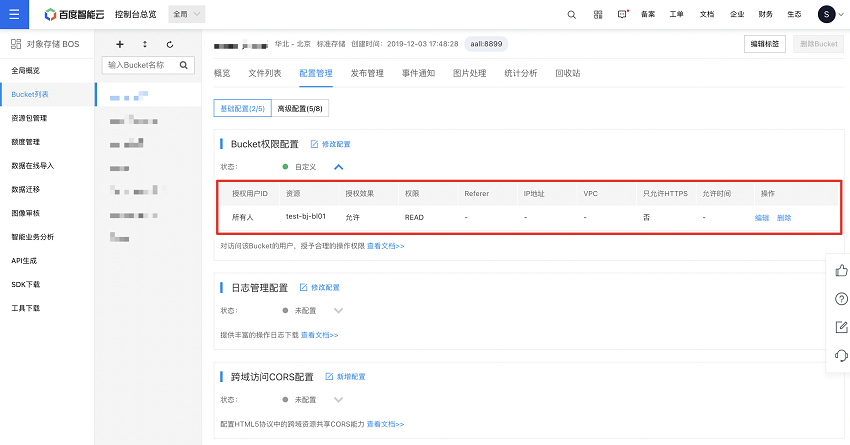
配置完成后,您可以在 Bucket 权限配置 中看到已生成的权限记录,并可通过"修改"和“删除”按钮对已有权限进行调整。