文档简介:
用户概述
根据用户角色的不同,用户拥有不同的系统操作权限。
根据用户组的划分,可批量为同组用户授予资源运维的权限。
仅系统管理员admin或拥有“用户”模块权限的用户,可管理系统用户,包括新建用户、批量导入用户、批量导出用户、重置用户帐号密码、移动用户部门、更改用户角色、加入用户组、配置用户登录权限、启用、禁用、批量管理用户等操作。
用户管理
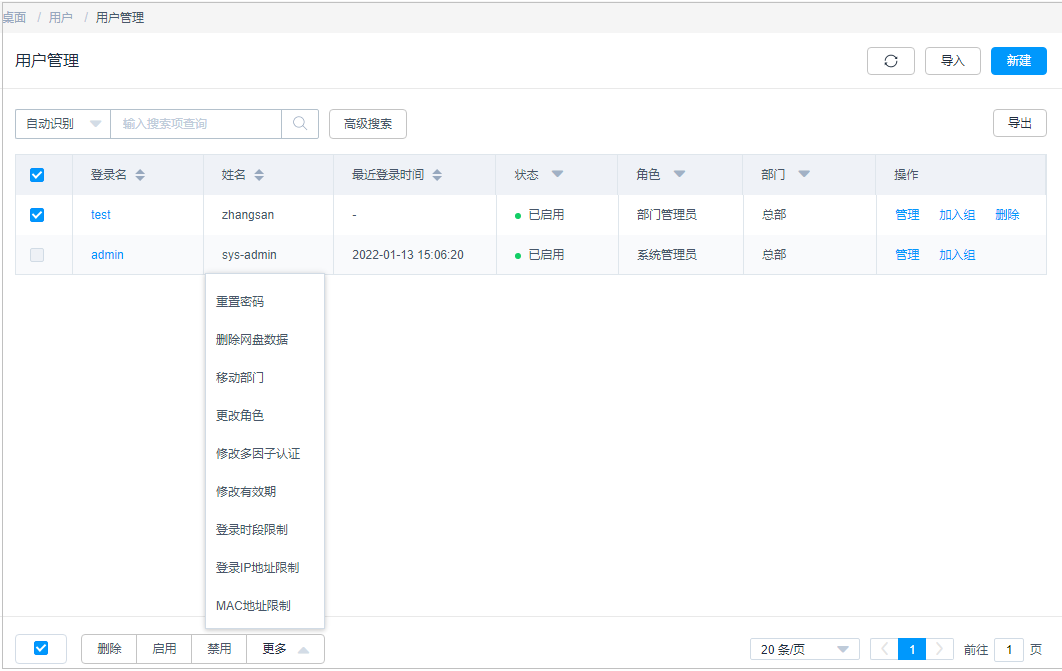
用户管理
新建用户并授权用户角色
云堡垒机系统的一个用户代表一个可登录自然人,支持新建本地用户,批量导入用户,以及同步AD域用户。
系统管理员admin是系统最高权限用户,也是系统第一个可登录用户。
约束限制
为用户配置“所属部门”为上级部门时,当前用户的角色需拥有管理权限,否则会配置失败。修改用户角色管理权限,请参见:查询和修改角色信息。
前提条件
新建单个用户和批量导入用户,需已获取“用户”模块操作权限。
同步AD域用户,需已获取“系统”模块操作权限。
新建单个用户
1 登录云堡垒机系统。
2 在左侧导航树中,选择“用户 > 用户管理”,进入用户列表页面。
3 在界面的右上角,单击“新建”,弹出用户信息配置窗口。
新建用户信息
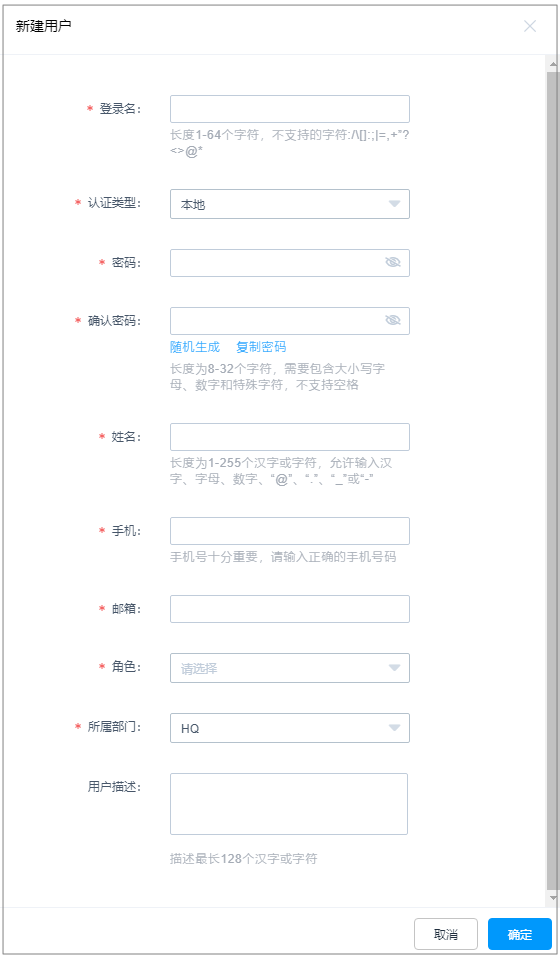
新建用户参数说明
| 参数 | 说明 |
|---|---|
| 登录名 |
自定义登录系统的用户名。 创建后不可修改,且系统内“登录名”唯一不能重复。 |
| 认证类型 |
选择登录系统的认证方式。 本地:系统默认方式,即通过系统自身的帐号管理系统进行身份认证。 AD域:通过Windows AD域服务器对用户进行身份认证。 LDAP:通过LDAP协议,由第三方认证服务器对用户进行身份认证。 RADIUS:通过RADIUS协议,由第三方认证服务器对用户进行身份认证。 Azure AD:基于SAML配置,由Azure平台对登录用户进行身份认证。 说明 若需启用AD域、LDAP、RADIUS、Azure AD远程认证方式的用户,需先在系统配置远程认证服务器信息,详细操作请参见:远程认证管理。 |
| 域名 |
“认证类型”选择“Azure AD”时,需要配置此项。 需输入在Azure平台用户注册时的后缀。 |
| 密码/确认密码 |
仅“认证类型”选择“本地”时,需要配置用户登录系统的密码。 可自定义生成密码,也可随机生成密码。 |
| 认证服务器 | 仅“认证类型”选择“AD域”和“LDAP”时,需要选择服务器名称。 |
| 姓名 |
自定义用户姓名。 用户帐号使用人员的姓名,便于区分不同的用户。 |
| 手机 |
输入手机号码。 用户帐号系统预留手机号码,用于手机短信登录或找回密码。 |
| 邮箱 |
输入邮箱地址。 用户帐号系统预留邮箱地址,用于通过邮箱接收系统消息通知。 |
| 角色 |
选择用户的角色,一个用户仅能配置一个角色。 缺省情况下,系统角色包括部门管理员、策略管理员、审计管理员和运维员。 部门管理员:负责部门管理,除“用户管理”和“角色管理”模块之外,部门管理员拥有其他全部模块的配置权限。 策略管理员:负责策略权限的配置,拥有“用户组管理”、“资源组管理”和“访问策略管理”等模块的配置权限。 审计管理员:负责系统和运维数据的审计,拥有“实时会话”、“历史会话”和“系统日志”等模块的配置权限。 运维员:系统普通用户和资源操作人员,拥有“主机运维”、“应用运维”和“授权工单”模块的操作访问权限。 自定义的角色:仅admin可自定义新角色或编辑默认角色的权限范围,详细介绍请见:角色管理。 |
| 所属部门 | 选择用户所属部门组织。如何创建系统部门,请参见:系统部门。 |
| 用户描述 | (可选)对用户情况的简要描述。 |
4 单击“确定”,返回用户列表,即可查看和管理新建的用户。
批量导入用户
1 登录云堡垒机系统。
2 在左侧导航树中,选择“用户 > 用户管理”,进入用户列表页面。
3 单击界面右上角的“导入”,弹出导入用户操作窗口。
4 单击“点击下载”,下载模板文件到本地。
5 按照模板文件中的配置项说明,填写用户信息。
用户导入模板参数说明
| 参数 | 说明 |
|---|---|
| 登录名 | (必填)填入自定义登录系统的用户名。 |
| 认证类型 |
(必填)填入认证方式,仅能填写一种类型。 可选择填入字样:本地、AD域、LDAP、RADIUS。 |
| 密码 | (必填)选择认证类型为“本地”时,填入自定义的用户登录密码。 |
| 认证服务器/域名 |
(必填)选择认证类型为“AD域”、“LDAP”或“Azure AD”时,按填写格式要求,填入认证服务器。 AD域认证填写格式为 IP:PORT ,例如10.10.10.10:389。 LDAP认证填写格式为IP:'PORT/ou=test,dc=test,dc=com',例如10.10.10.10:'389/ou=test,dc=com'。 Azure AD认证时填写域名。 |
| 姓名 | (必填)填入使用人员的姓名。 |
| 手机 | (必填)填入使用人员的手机号码。 |
| 邮箱 | (必填)填入使用人员的邮箱地址。 |
| 角色 |
(必填)填入用户的系统角色。 仅能填入一个角色类型, 默认可选角色包括部门管理员、策略管理员、审计管理员和运维员。 请务必确保填入系统内已创建的查询和修改角色信息。 |
| 所属部门 |
(必填)填入用户所归属的部门,需完整填写部门结构。 仅可填入一组部门层级,一个用户只能分属一个部分。 默认可填入部门为总部,部门上下级之间用“,”隔开。 请务必确保填入系统内已创建的查询部门配置。 |
| 用户描述 | 填入对用户帐号的简要描述。 |
| 用户组 |
填入用户帐号所属的用户组。 用户帐号可同时存在于同部门多个用户组,不同用户组之间用“,”隔开。 请务必确保填入系统内已创建的查询和修改用户组信息。 |
6 单击“点击上传”,选择已填入用户信息的模板文件。
7 (可选)勾选“覆盖已有用户”。
- 勾选,表示覆盖同“登录名”的用户帐号,刷新用户信息。
- 不勾选,表示跳过同“登录名”的用户帐号。
8 单击“确定”,返回用户列表中,即可查看和管理新增的用户。
同步AD域用户
云堡垒机通过配置AD认证“同步模式”,可一键同步AD域服务器上已有用户信息,无须手动创建用户。在用户帐号登录系统时,由AD域服务器提供身份认证服务。
1 登录云堡垒机系统。
2 选择“系统 > 系统配置 > 认证配置”,进入远程认证配置管理页面。
配置远程认证
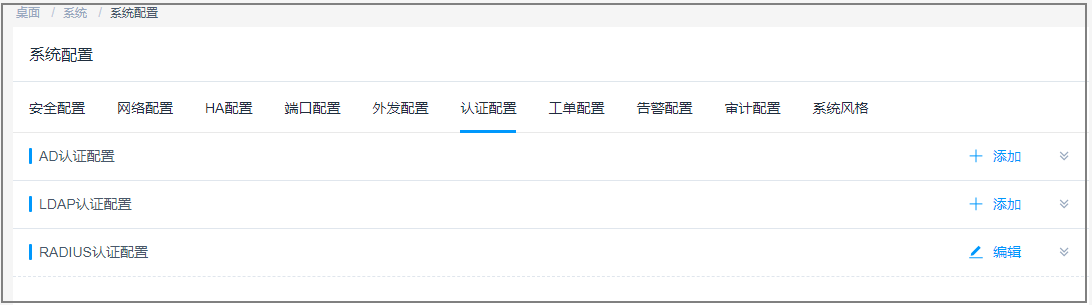
3 单击“AD认证配置”区域的“添加”,弹出AD认证配置窗口。
4 选择AD域认证“模式”为“同步模式”,展开同步模式参数配置信息。
AD域同步认证配置
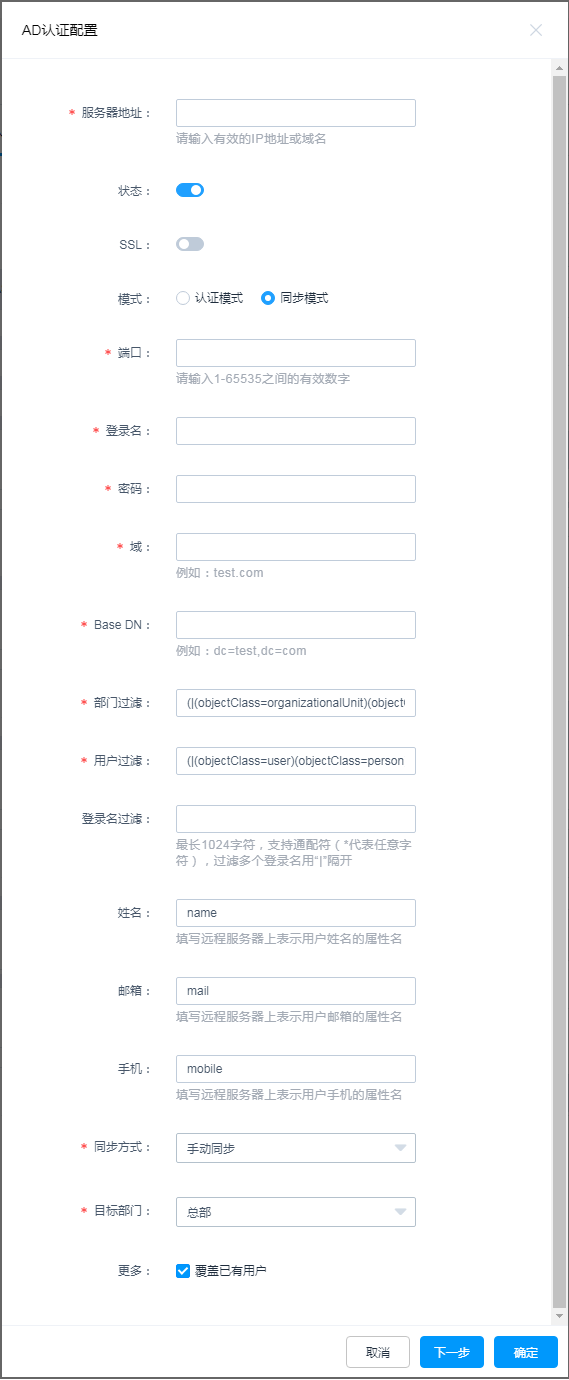
AD域同步用户参数说明
| 参数 | 说明 |
|---|---|
| 服务器地址 | 输入AD域服务器地址。 |
| 状态 |
选择开启或关闭AD域远程认证,默认开启。 开启,表示开启AD域认证。在配置信息有效情况下,登录系统时启动AD域认证,或同步AD域用户。 关闭,表示关闭AD域认证。 |
| SSL |
选择开启或关闭SSL加密认证,默认关闭。 关闭,表示禁用SSL加密认证。 开启,表示启用SSL加密认证,将加密同步用户或认证用户所传输的数据。 |
| 模式 | 选择“同步模式”。 |
| 端口 | AD域远程服务器的接入端口,默认389端口。 |
| 登录名 | 输入AD域服务器的帐户的登录名。 |
| 密码 | 输入AD域服务器的帐户的密码。 |
| 域 | 输入AD域的域名。 |
| Base DN | 输入AD域远程服务器上的基准DN。 |
| 部门过滤 | 输入AD域远程服务器上待过滤的部门。 |
| 用户过滤 | 输入AD域远程服务器上待过滤的用户。 |
| 登录名过滤 | 输入待过滤的用户登录名,过滤多个登录名用“ |
| 姓名 | 输入AD域远程服务器上代表用户姓名的属性名,例如name。 |
| 邮箱 | 输入AD域远程服务器上代表用户邮箱的属性名,例如mail。 |
| 手机 | 输入AD域远程服务器上代表用户手机的属性名,例如mobile。 |
| 同步方式 |
选择同步AD域用户的方式,包括“手动同步”和“自动同步”。 手动同步:信息配置完成后,手动执行用户同步操作。 自动同步:信息配置完成后,按照配置自动执行用户同步。需同时配置“同步时间”、“同步周期”、“结束时间”。 |
| 目标部门 | 选择将用户帐号的所归属的系统部门。 |
| 更多 |
勾选“覆盖已有用户”。 勾选,表示覆盖同“登录名”的用户帐号,刷新用户信息。 不勾选,表示跳过同“登录名”的用户帐号。 |
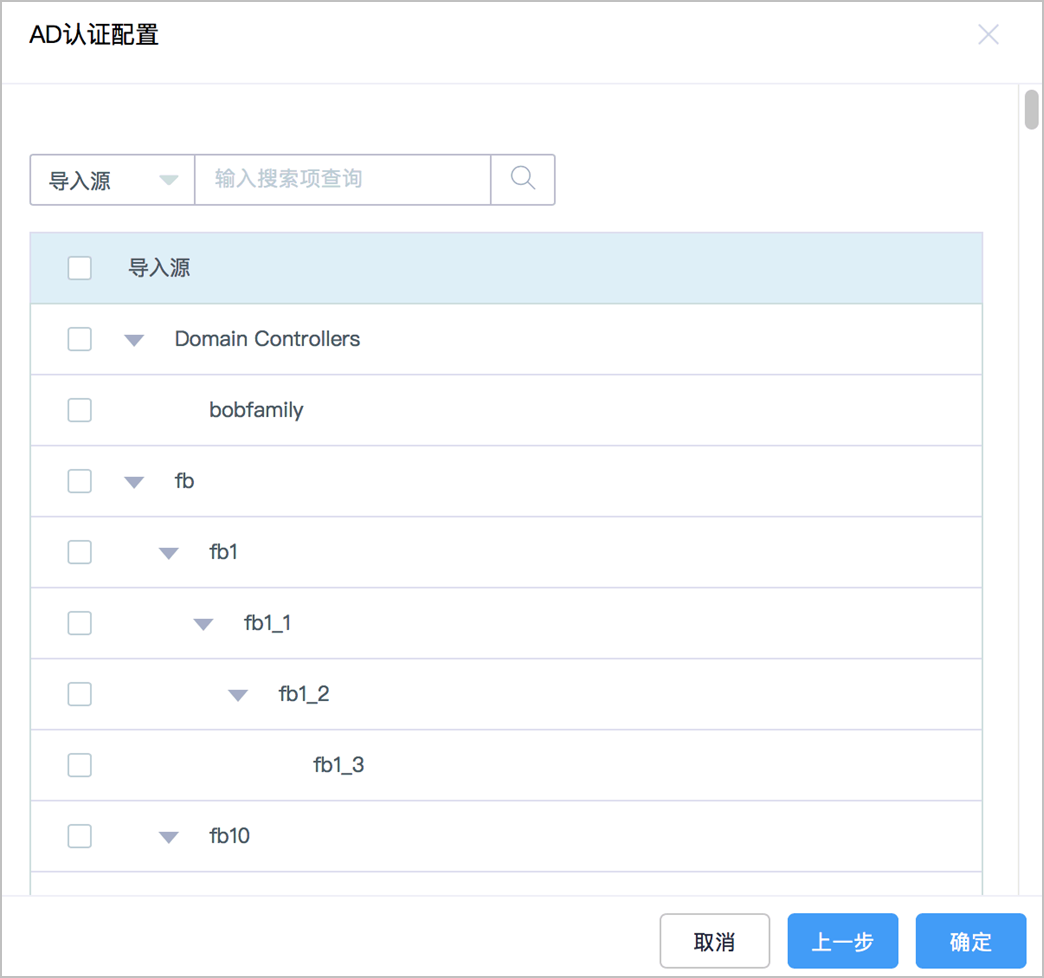
5 (可选)如需选择同步AD域服务器中的用户,单击“下一步”,获取AD域服务器用户源部门结构。
- 默认开启“同步全部用户”。
- 勾选用户源上级部门,即该部门下级部门所有用户都将纳入导入源范畴。
- 开启“创建新部门”,根据AD域的部门结构,同步新建系统部门并同步部门中用户。
导入用户源
6 单击“确认”,返回AD域认证服务器表中,即可查看和管理的AD认证配置信息。
7 单击“立即同步”,立即启动同步AD域用户到云堡垒机,返回用户列表,即可查看同步的用户信息。
启停用户
云堡垒机系统用户快速管理,支持一键批量“启用”或“禁用”其他用户,修改用户帐号使用状态。
系统管理员admin默认保持“已启用”状态,不支持禁用admin用户。
- 启用
默认为启用,用户状态为“已启用”,用户在权限范围内可正常使用。
- 禁用
用户状态为“已禁用”。用户帐号被禁用后,将被禁止登录系统,失去系统所有操作权限;已登录的用户将被强制退出。
前提条件
已获取“用户”模块操作权限。
操作步骤
1 登录云堡垒机系统。
2 选择“用户 > 用户管理”,进入用户列表页面。
3 勾选待改变状态用户,单击左下角“启用”或“禁用”,操作立即生效,即刻可查看用户状态变化。
删除用户
云堡垒机系统用户支持一键删除和批量删除。
用户帐号被删除后,用户帐号所有关联的权限将失效,用户个人网盘中文件将被清空。
系统管理员admin不允许被删除。
前提条件
已获取“用户”模块操作权限。
操作步骤
1 登录云堡垒机系统。
2 选择“用户 > 用户管理”,进入用户列表页面。
3 单击“操作”列的“删除”,即可立即删除该用户。
4 同时勾选多个用户,单击左下角“删除”,可批量删除多个用户。
配置用户登录限制
背景介绍
为加强用户帐号登录管理,云堡垒机支持通过配置登录开启或关闭多因子认证、设置帐号使用有效期、设置登录时段限制、设置登录IP地址限制、设置登录MAC地址限制,管理用户帐号登录权限,有效降低用户帐号泄露等导致的安全风险。
- 多因子认证:指开启多因子认证后,用户登录时通过发送短信口令、动态令牌、USBKey等二次认证用户身份。
- 有效期:指用户帐号的使用有效期,仅在限定时间内可登录。
- 登录时段限制:指用户帐号限定登录星期和时刻。
- 登录IP地址限制:指限制指定来源IP地址的用户登录。
- 登录MAC地址限制:指在局域网内限制指定MAC地址的用户登录。
约束限制
- 为正常使用“手机令牌”多因子认证,需确保系统时间与绑定手机时间一致,精确到秒。否则使用手机令牌登录时,口令将验证失败。
- 系统默认内置短信网关有短信发送频率和条数限制,为避免对“手机短信”多因子认证登录造成影响,可设置“自定义”短信网关。
- 由于MAC地址属于数据链路层,用于局域网寻址。MAC地址在传输过程中经过路由或主机,地址会发生变化,因此“登录MAC地址限制”仅在局域网生效。
- 若admin用户配置了多因子认证,无法登录系统取消多因子认证配置,请联系技术支持。
前提条件
- 已获取“用户”模块操作权限。
- 若需开启“手机令牌”多因子认证,用户需已在个人中心:配置手机令牌登录,否则用户帐号将无法登录。
操作步骤
1 登录云堡垒机系统。
2 选择“用户 > 用户管理”,进入用户列表页面。
3 单击需修改的用户登录名,或者单击“管理”,进入“用户详情”页面。
4 单击“用户配置”区域的“编辑”,弹出用户登录限制配置窗口。
编辑用户登录配置
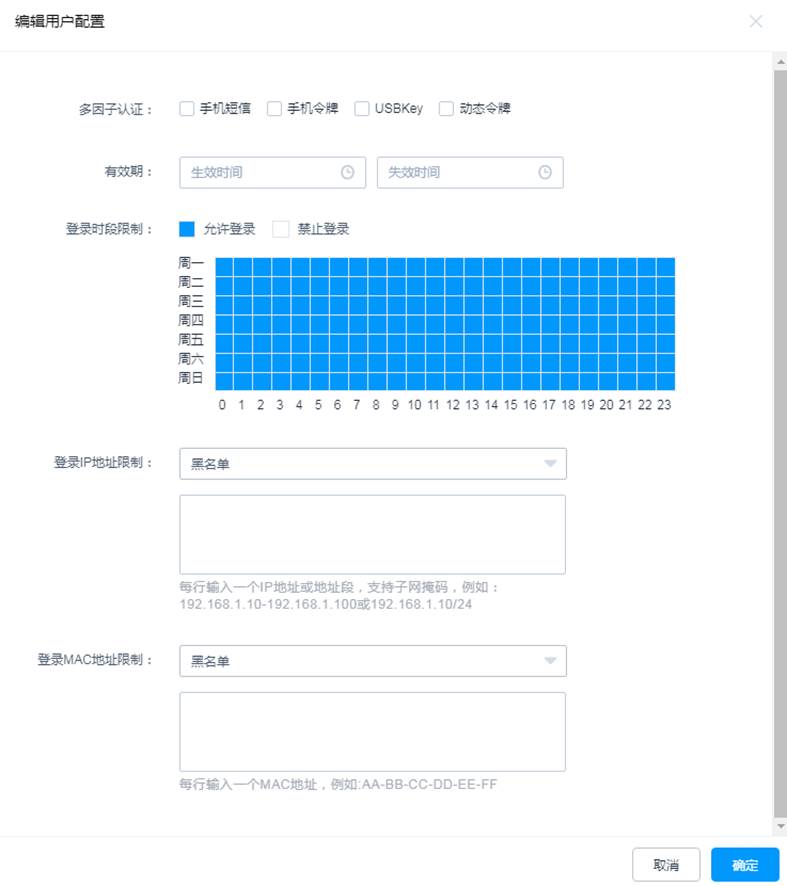
用户登录限制参数说明
| 参数 | 说明 |
|---|---|
| 多因子认证 |
勾选认证方式,可选择“手机短信”、“手机令牌”、“USBKey”、“动态令牌”。 默认都不勾选,即关闭多因子认证,仅通过本地密码验证身份。 手机短信:用户帐号需先绑定可接收短信的手机号码后,再配置手机短息多因子认证。 手机令牌:先由用户在个人中心管理登录手机令牌后,再配置手机令牌多因子认证。 USBKey:为生效USBKey多因子认证,用户帐号需再关联USBKey管理。 动态令牌:为生效动态令牌多因子认证,用户帐号需再关联动态令牌管理。 |
| 有效期 | 设置用户帐号使用有效期,包括生效时间和失效时间。 |
| 登录时段限制 | 设置允许或禁止用户帐号登录的星期和时刻。 |
| 登录IP地址限制 |
选择黑白名单方式,设置IP地址或地址段。 选择“黑名单”,并配置IP地址或地址段,限制该IP地址或地址段的用户登录。 选择“白名单”,并配置IP地址或地址段,仅允许该IP地址或地址段的用户登录。 选择“黑名单-名单内多因子登录”,并配置IP地址或地址段。该IP地址或地址段名单内的用户,仅允许通过多因子认证方式登录。 选择“白名单-名单外多因子登录”,并配置IP地址或地址段。该IP地址或地址段名单外的用户,仅允许通过多因子认证方式登录。 IP地址缺省状态下,即不限制IP地址登录云堡垒机。 |
| 登录MAC地址限制 |
选择黑白名单方式,设置MAC地址。 选择“黑名单”,并配置相应MAC地址,限制该MAC地址用户登录。 选择“白名单”,并配置相应MAC地址,仅允许该MAC地址用户登录。 MAC地址缺省状态下,不限制MAC地址登录云堡垒机。 |
5 单击“确定”,返回用户详情页面,即可查看用户登录配置信息。
批量修改用户登录配置
1 登录云堡垒机系统。
2 在左侧导航树中,选择“用户 > 用户管理”,进入用户列表页面。
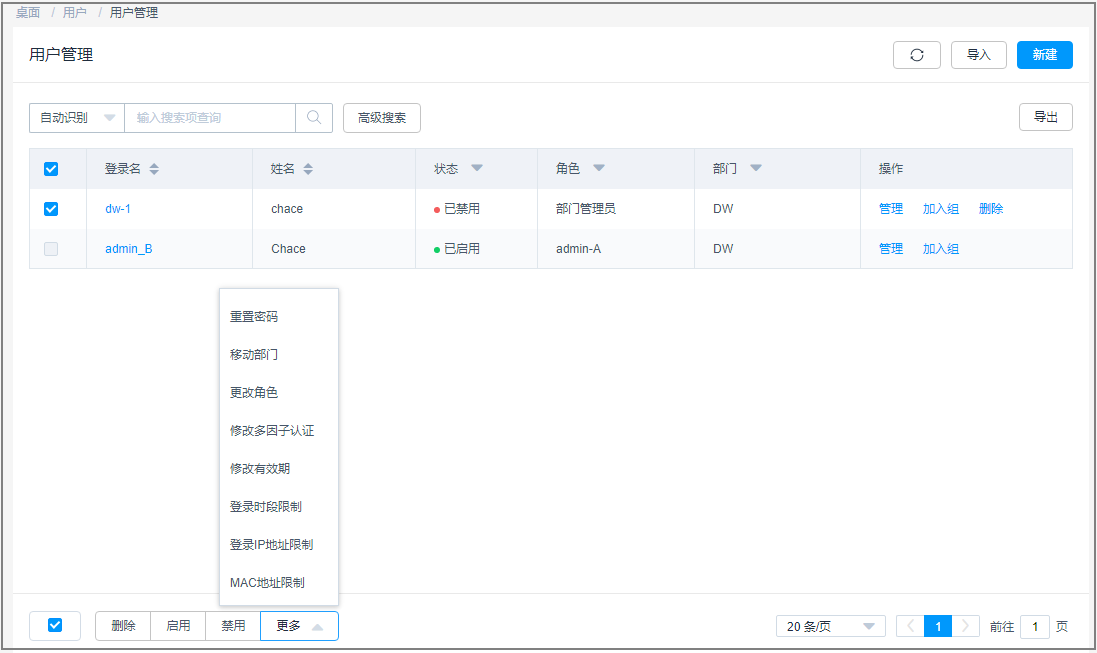
3 勾选待修改配置的用户帐号,单击左下角“更多”,展开批量操作项。
批量修改登录配置
4 批量修改或取消多因子认证配置。
单击“修改多因子认证”,弹出多因子认证修改窗口。
修改帐号多因子认证方式
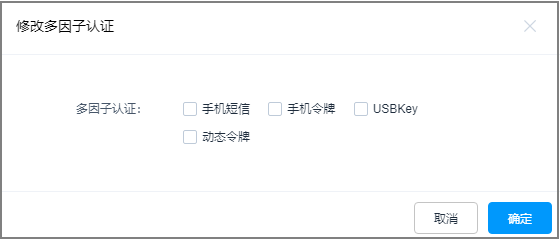
- 单击“修改多因子认证”,弹出多因子认证修改窗口。
- 勾选或去掉目标多因子认证方式。
- 单击“确定”,即完成配置修改。
5 批量修改或取消有效期配置。
- 单击“修改有效期”,弹出有效期修改窗口。
修改帐号有效期
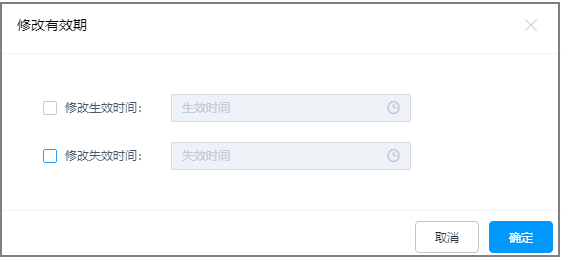
- 勾选帐号生效期或失效期,并选择目标日期和时间。去掉勾选,则取消有效期配置。
- 单击“确定”,即完成配置修改。
6 批量修改登录时段限制配置。
单击“登录时段限制”,弹出登录时段配置窗口。
修改帐号登录时段限制
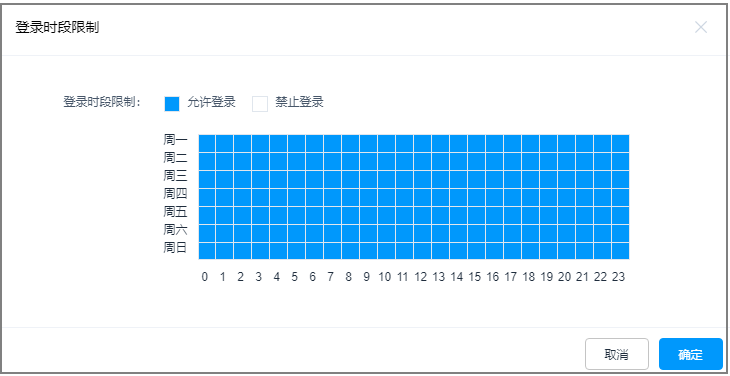
- 选择允许或禁止帐号登录的目标星期和时刻。
- 单击“确定”,即完成配置修改。
7 批量修改或取消登录IP地址限制配置。
单击“登录IP地址限制”,弹出登录IP配置窗口。
修改帐号登录IP限制
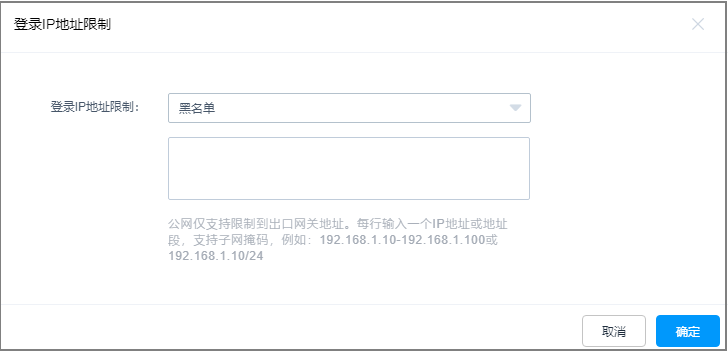
选择黑白名单限制方式,并输入或删除目标IP地址或地址段。
8 批量修改或取消登录MAC地址限制配置。
单击“MAC地址限制”,弹出登录MAC配置窗口。
修改帐号登录MAC限制
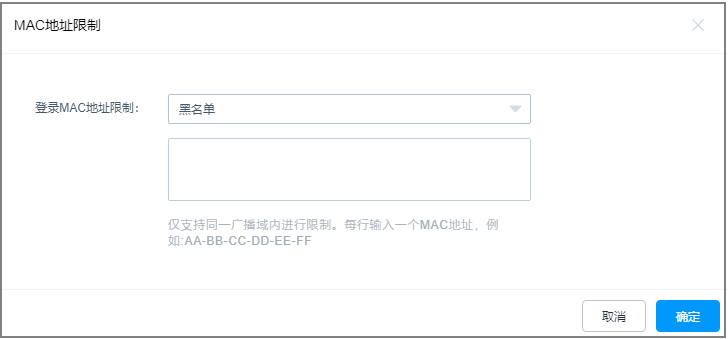
选择黑白名单限制方式,并输入或删除目标MAC地址。
单击“确定”,即完成配置修改。
查询和修改用户信息
当系统用户数量庞大,可通过快速查询和高级搜索方式查询用户。
若用户信息有变更需求,可通过用户管理功能查看和修改,包括查看用户基本信息、查看用户登录配置、查看授权资源账户、修改用户组基本信息、修改用户登录限制、关闭或开启多因子认证、设置用户帐号使用有效期等。
前提条件
已获取“用户”模块操作权限。
查询用户帐号
1 登录云堡垒机系统。
2 选择“用户 > 用户管理”,进入用户列表页面。
3 快速查询,在搜索框中输入关键字,根据登录名、姓名等快速查询用户。
4 高级搜索
在相应属性搜索框中分别输入关键字,精确查询用户。
高级搜索
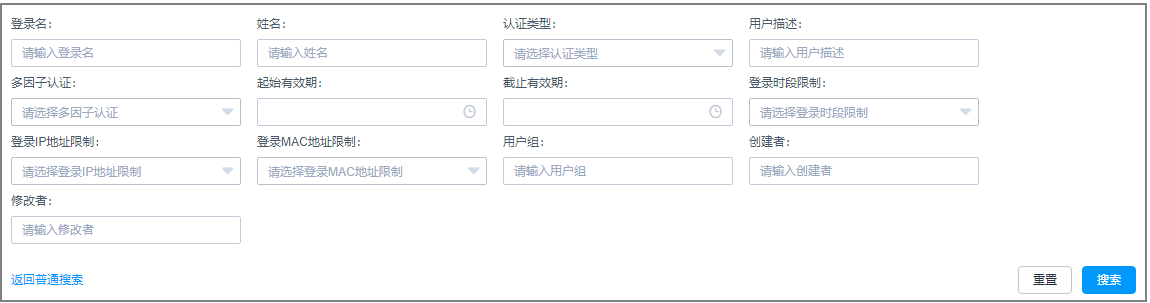
查看和修改用户信息
1 登录云堡垒机系统。
2 选择“用户 > 用户管理”,进入用户列表页面。
3 在查询的用户列表中,单击目标用户登录名,或者单击“管理”,进入用户信息详情页面。
用户详情页面
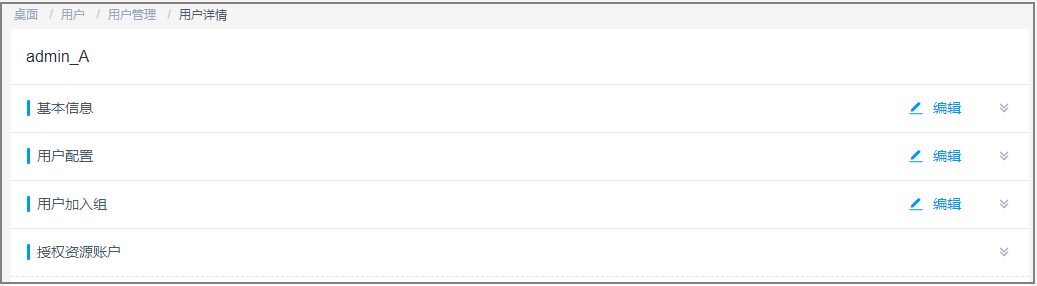
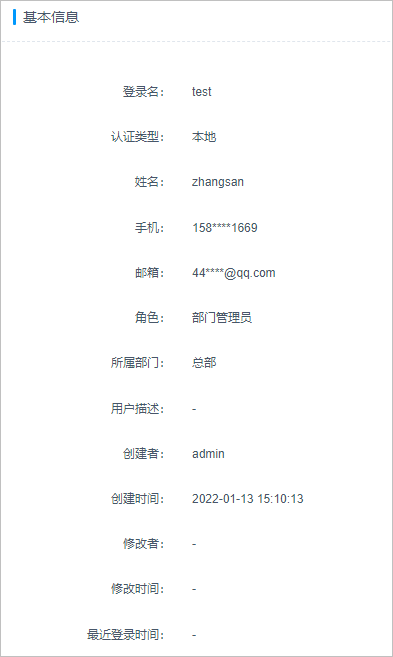
4 查看和修改用户基本信息。
在“基本信息”区域,单击“编辑”,弹出基本信息编辑窗口,即可修改用户的基本信息。
- 可修改信息包括“认证类型”、“姓名”、“手机”、“邮箱”、“角色”、“所属部门”和“用户描述”。
- “登录名”不支持修改。
用户基本信息
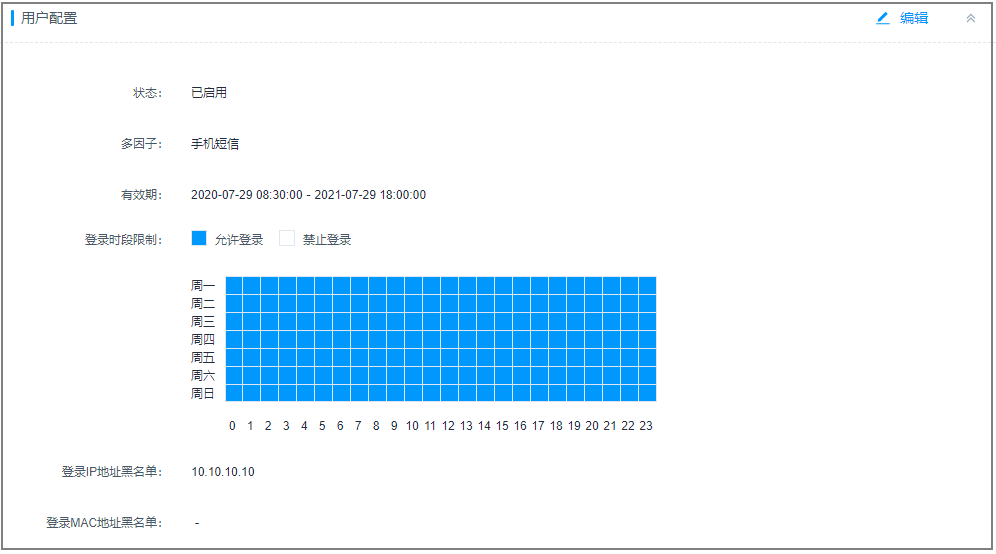
5 查看和修改用户登录配置信息。
在“用户配置”区域,单击“编辑”,弹出登录配置编辑窗口,即可修改用户的登录配置。
用户登录配置
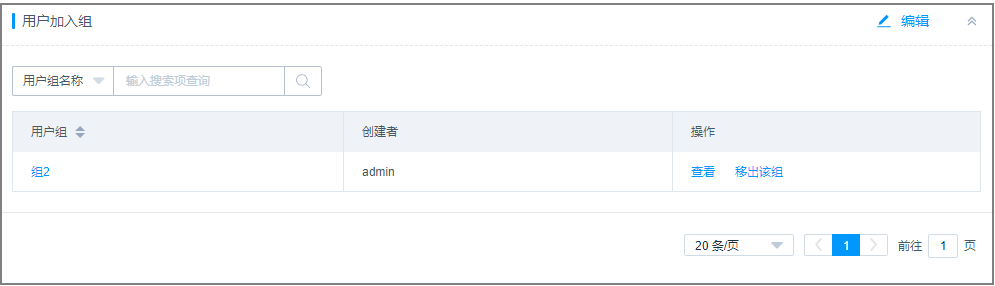
6 查看和移动用户组。
- 在“用户加入组”区域,可获取用户所属的用户组。
- 单击“编辑”,弹出用户组编辑窗口,即可移动所属用户组。
- 单击“操作”列“移出该组”,即可解除与该组关系。
用户加入组
7 查看用户已授权控制的资源。
展开“授权资源账户”区域,即可查看授权给该用户的资源账户信息。
授权资源账户

批量修改用户信息
1 登录云堡垒机系统。
2 选择“用户 > 用户管理”,进入用户列表页面。
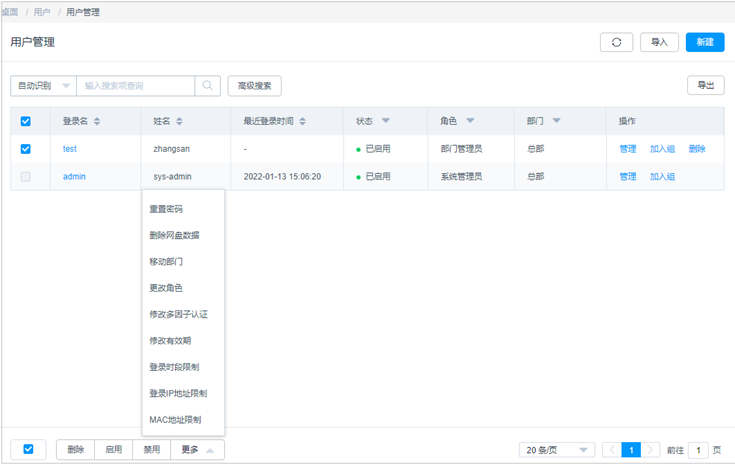
3 在查询的用户列表中,勾选待修改配置的用户帐号,单击左下角“更多”,展开批量操作项。
批量修改用户信息
4 批量移动部门。
- 单击“移动部门”,弹出部门修改窗口。
移动帐号所属部门
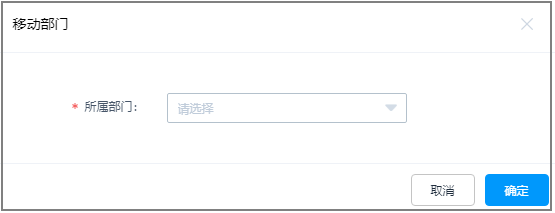
- 选择目标部门。
- 单击“确定”,即完成配置修改。
5 批量更改用户角色。
- 单击“更改角色”,弹出角色修改窗口。
更改帐号角色
-
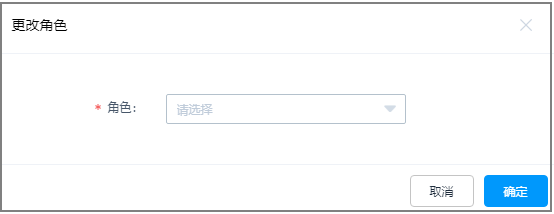 选择目标角色。
- 单击“确定”,即完成配置修改。
修改用户登录密码
当用户人员变动较大,用户忘记密码、密码丢失、密码过期等,可能造成登录安全事故。为降低用户登录密码风险,加强系统登录安全,云堡垒机支持批量修改用户登录密码。
约束限制
- 系统管理员admin的密码不能被其他任何用户重置,可在admin的个人中心修改。
- 批量重置仅能生成相同用户密码,建议被批量重置密码的用户登录系统后及时修改个人密码。
- 批量重置密码仅能修改其他用户密码,不能修改个人密码。
- 用户密码不支持明文查看和导出。
- 远程认证用户不支持在系统修改密码,仅能在远程服务器上修改密码。
前提条件
已获取“用户”模块操作权限。
操作步骤
1 登录云堡垒机系统。
2 在左侧导航树中,选择“用户 > 用户管理 ”,进入用户列表页面。
3 勾选待修改配置的用户帐号,单击左下角“更多”,展开批量操作项。
批量修改用户登录密码
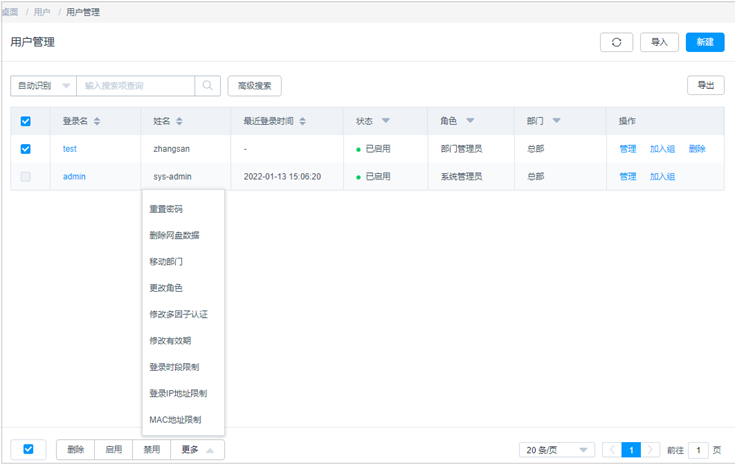
4 单击“重置密码”,弹出重置密码窗口。
重置用户密码
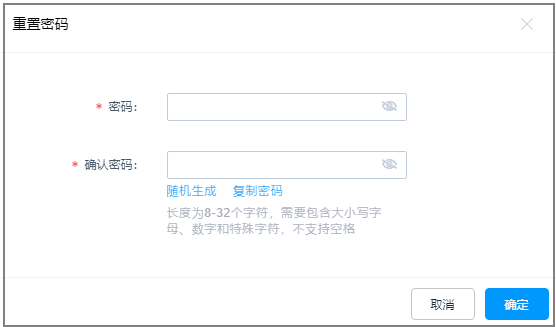
5 配置密码或随机生成密码。
6 单击“确认”,完成密码重置。
建议及时将新配置的密码分发给被重置密码的用户。
导出用户信息
云堡垒机支持批量导出用户信息,用于本地备份用户配置,以及便于快速修改用户基本信息。
约束限制
- 支持导出用户登录名、认证类型、认证服务器、用户姓名、手机号码、邮箱、角色、所属部门、用户组等基本信息。
- 为保障用户帐号安全,帐号登录密码不支持导出。
前提条件
已获取“用户”模块操作权限。
操作步骤
1 登录云堡垒机系统。
2 在左侧导航树中,选择“用户 > 用户管理”,进入用户列表页面。
3 勾选需要导出的用户帐户。
如果不勾选,默认导出全部用户。
导出用户信息
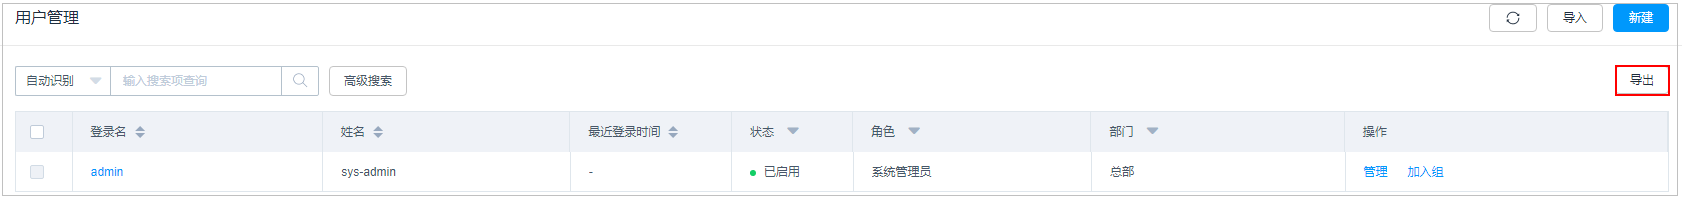
4 单击“导出”,弹出导出用户帐号确认窗口。
- 输入当前用户的密码,确保导出数据安全。
- (可选)设置加密密码,将导出文件加密。
导出文件确认
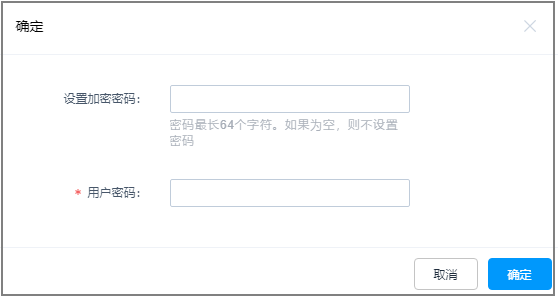
5 单击“确认”,保存用户信息文件到本地。
6 打开本地文件,即可查看导出的用户基本信息。
加入用户组
本章节指导您如何将用户加入到用户组,一个用户可加入多个用户组。
约束限制
上级部门管理员向下级部门用户组添加用户时,可将上级部门的用户添加到下级部门用户组。
下级部门拥有“用户”模块管理权限的用户,将当前用户组中的上级部门成员移除后,不能再添加移除的上级部门用户。
前提条件
已获取“用户”模块操作权限。
单个用户加入组
1 登录云堡垒机系统。
2 在左侧导航树中,选择“用户 > 用户管理”,进入用户列表页面。
3 在目标用户“操作”列,单击“加入组”,弹出用户加入组编辑窗口。
用户加入组
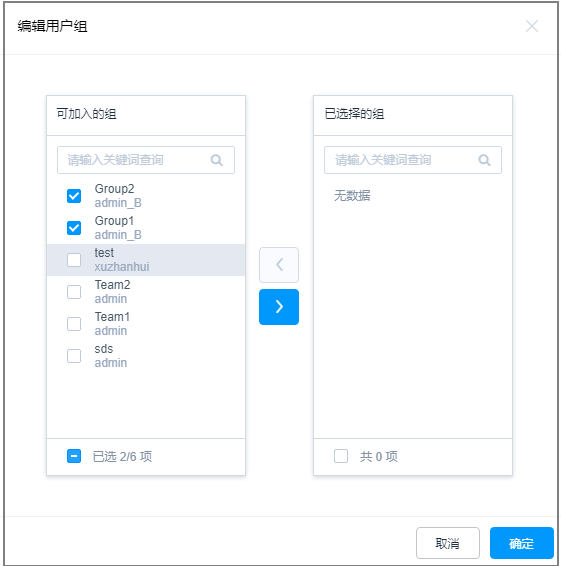
4 勾选一个或多个用户组,将用户加入用户组。
5 单击“确认”,返回用户详情页面,即可查看用户已加入的组。
多个用户批量加入组
1 登录云堡垒机系统。
2 在左侧导航树中,选择“用户 > 用户组”,进入用户组列表页面。
3 在目标用户组“操作”列,单击“编辑组成员”,弹出用户组成员编辑窗口。
用户批量加入用户组
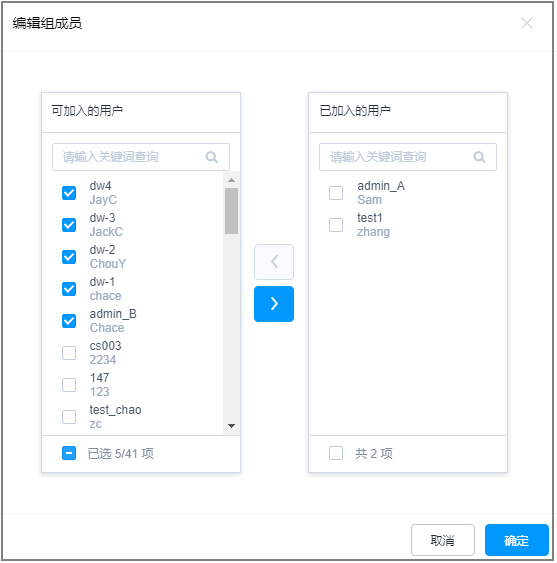
4 勾选多个用户帐号,将用户加入用户组。
5 单击“确认”,返回用户组列表,即可查看用户组成员数增加。